Domain betten-boxspring.de kaufen?
Wir ziehen mit dem Projekt
betten-boxspring.de um.
Sind Sie am Kauf der Domain
betten-boxspring.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain betten-boxspring.de kaufen?
Hat ein Boxspring Bett einen Lattenrost?
Ja, ein Boxspring Bett hat einen Lattenrost. Der Lattenrost ist ein wichtiger Bestandteil des Boxspring Bettes und sorgt für eine gleichmäßige Gewichtsverteilung und Unterstützung des Körpers. Der Lattenrost befindet sich in der Boxspring-Unterkonstruktion, die zusammen mit der Federkernmatratze für den typischen Komfort eines Boxspring Bettes sorgt. Ohne den Lattenrost würde das Boxspring Bett nicht die gleiche Stabilität und Unterstützung bieten. Insgesamt arbeiten alle Komponenten des Boxspring Bettes zusammen, um einen erholsamen Schlaf zu gewährleisten. **
Was sind King Koil Boxspring-Matratzen?
King Koil Boxspring-Matratzen sind hochwertige Matratzen, die speziell für Boxspringbetten entwickelt wurden. Sie bestehen aus mehreren Schichten, darunter eine Federkernmatratze, eine Komfortschicht und eine Polsterschicht. Diese Kombination sorgt für eine optimale Unterstützung des Körpers und einen hohen Schlafkomfort. King Koil ist eine renommierte Marke für Matratzen und steht für Qualität und Langlebigkeit. **


Ähnliche Suchbegriffe für Phishing
Top-Angebote
Produkte zum Begriff Phishing:
-
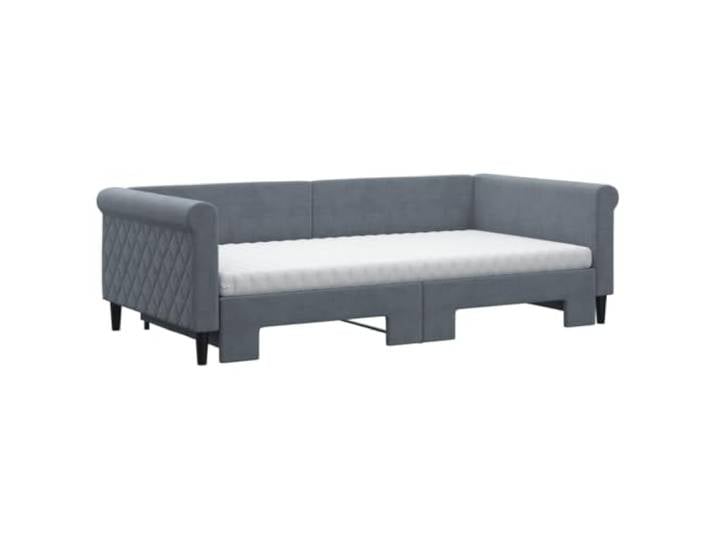
KTHLBRH Ausziehbares Schlafsofa Dunkelgrau Samt 2 Matratzen Struktur aus Holz und Metall, Lattenrost, 229 x 212,5 cm, Wohnzimmer SchlafzimmerKTHLBRH Ausziehbares Schlafsofa Dunkelgrau Samt 2 Matratzen Struktur aus Holz und Metall, Lattenrost, 229 x 212,5 cm, Wohnzimmer Schlafzimmer. 2-in-1-Schlafsofa mit ausziehbarem Gestell, das sich mit wenigen Handgriffen von einem Sofa in ein Doppelbett verwandeln lässt und den Raum Ihres Wohn- oder Schlafzimmers optimiert. Wird mit zwei Schaumstoff-Matratzen geliefert, die entworfen wurden, um Unterstützung und Komfort während der Nachtruhe und des täglichen Gebrauchs zu bieten. Bezogen mit weichem Samt auf einem soliden Holz- und Metallrahmen, sorgt für Stabilität und ein angenehmes Handgefühl. Modernes Design mit klaren Linien und minimalistischem Look, lässt sich leicht in verschiedene Einrichtungsstile integrieren und verleiht ihm einen modernen Touch. Ein Lattenrost aus Sperrholz ist im Lieferumfang enthalten und sorgt für eine belüftete Liegefläche und eine gleichmäßige Unterstützung der Matratzen. Farbe:Dunkelgrau521,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schwarz, Stefan: Als Männer noch nicht in Betten starbenAls Männer noch nicht in Betten starben , Deutsche Heldensagen , Kabel, Kabelbäume, & Steckverbinder > Elektro- & Hybridautoteile , Erscheinungsjahr: 20181023, Produktform: Leinen, Autoren: Schwarz, Stefan, Illustrator: Székessy, Tanja, Seitenzahl/Blattzahl: 447, Abbildungen: Zahlr. s/w Ill., Keyword: Dietrich von Bern; Erzählgut; Heldensagen; Kriemhild; Nachdichtung; Nibelungenlied; Nibelungensage; Rheingold; Sagenhelden; Schatz der Nibelungen; Sigfried, Fachschema: Sage~Volkssage~Mittelalter, Fachkategorie: Mythen und Legenden (fiktional)~Belletristik: Humor, Zeitraum: 1000 bis 1500 nach Christus, Thema: Lachen, Warengruppe: HC/Belletristik/Märchen/Sagen/Legenden, Fachkategorie: Sagen & Epen, Thema: Eintauchen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rowohlt Berlin, Verlag: Rowohlt Berlin, Verlag: Rowohlt Berlin, Länge: 196, Breite: 128, Höhe: 37, Gewicht: 456, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0010, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 178333020,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Kann man Boxspring Matratze auf Lattenrost legen?
Ja, grundsätzlich kann man eine Boxspring Matratze auf einem Lattenrost verwenden. Allerdings ist es wichtig, dass der Lattenrost für den Einsatz mit einer Boxspring Matratze geeignet ist. Ein Lattenrost mit zu großen Abständen zwischen den Latten kann dazu führen, dass die Matratze nicht ausreichend unterstützt wird. Es empfiehlt sich daher, einen Lattenrost mit engen Lattenabständen zu verwenden, um eine gleichmäßige Unterstützung der Matratze zu gewährleisten. Es ist auch ratsam, sich vor dem Kauf zu informieren, ob der Hersteller der Boxspring Matratze spezifische Empfehlungen für die Verwendung auf einem Lattenrost gibt. **
-
Was ist Phishing auf Vinted? - Was ist Phishing auf Vinted?
Phishing auf Vinted ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder andere sensible Daten von Vinted-Nutzern zu stehlen. Dies geschieht oft durch gefälschte E-Mails oder Nachrichten, die vorgeben, von Vinted zu stammen und die Nutzer dazu auffordern, auf betrügerische Links zu klicken oder ihre Daten preiszugeben. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen preiszugeben, um sich vor Phishing auf Vinted zu schützen. **
-
Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **
-
Phishing oder echt?
Um herauszufinden, ob eine E-Mail oder Nachricht echt oder ein Phishing-Versuch ist, sollte man aufmerksam auf bestimmte Merkmale achten. Dazu gehört beispielsweise die Überprüfung des Absenders, der Schreibweise und Grammatik, sowie der enthaltenen Links. Bei Unsicherheit ist es ratsam, den Absender direkt zu kontaktieren oder die Website unabhängig zu besuchen, anstatt auf Links in der Nachricht zu klicken. Es ist wichtig, vorsichtig zu sein und persönliche Informationen nicht leichtfertig preiszugeben, um sich vor Betrug zu schützen. **

Was ist Phishing?
Phishing ist eine betrügerische Methode, bei der Cyberkriminelle versuchen, an vertrauliche Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten zu gelangen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Quellen zu stammen. Das Ziel von Phishing ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, um sie dann für betrügerische Zwecke zu nutzen. Es ist wichtig, vorsichtig zu sein und verdächtige Nachrichten oder Links nicht zu öffnen, um sich vor Phishing-Angriffen zu schützen. **
Was bedeutet Phishing?
Phishing bezeichnet eine Methode des Internetbetrugs, bei der Betrüger versuchen, sensible Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten von ahnungslosen Nutzern zu stehlen. Dies geschieht in der Regel durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Unternehmen oder Personen zu stammen. Das Ziel des Phishings ist es, diese Informationen für betrügerische Zwecke zu nutzen, wie zum Beispiel Identitätsdiebstahl oder finanziellen Betrug. **
Top-Angebote
Produkte zum Begriff Phishing:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
PUGYNBK 2-in-1-Schlafsofa mit Matratzen, cremefarbener Stoff Struktur aus Holz und Metall, Lattenrost, für Wohnzimmer oder SchlafzimmerPUGYNBK 2-in-1-Schlafsofa mit Matratzen, cremefarbener Stoff Struktur aus Holz und Metall, Lattenrost, für Wohnzimmer oder Schlafzimmer. 2-in-1-Schlafsofa mit ausziehbarem Ausziehbett, das Ihr Wohnzimmer in einen Ruheplatz während der Nacht verwandelt und eine praktische Lösung bietet, um Besucher zu empfangen und das Beste aus jedem Quadratmeter Ihres Hauses herauszuholen. Inklusive zwei Schaumstoffmatratzen, die feste Unterstützung und optimalen Komfort sowohl beim Sitzen als auch beim Schlafen bieten und für ein angenehmes Erlebnis für den Körper bei jedem täglichen oder nächtlichen Gebrauch sorgen. Robuste Holz- und Metallstruktur kombiniert mit einem robusten, weichen Stoff, der dem häufigen Gebrauch standhält und sein attraktives Aussehen im Laufe der Zeit ohne sichtbare Verformungen beibehält. Integriertes Lattenrost-Design bietet eine stabile und belüftete Oberfläche für die Matratze, verbessert die Haltbarkeit des Sets und sorgt für ein kühleres und komfortableres Schlafgefühl. Es funktioniert als Sofa während des Tages und verwandelt sich durch Entfernen des Ausziehbetts in ein Doppelbett. Ein einfacher Mechanismus, der es ermöglicht, mühelos zwischen beiden Anwendungen zu wechseln und sich an die sich ändernden Bedürfnisse Ihres Raums anzupassen. Farbe:Creme-e476,00 €*Versand: 48,91 €Sichere Weiterleitung zum Anbieter
-
KTHLBRH Ausziehbares Schlafsofa Dunkelgrau Samt 2 Matratzen Struktur aus Holz und Metall, Lattenrost, 229 x 212,5 cm, Wohnzimmer SchlafzimmerKTHLBRH Ausziehbares Schlafsofa Dunkelgrau Samt 2 Matratzen Struktur aus Holz und Metall, Lattenrost, 229 x 212,5 cm, Wohnzimmer Schlafzimmer. 2-in-1-Schlafsofa mit ausziehbarem Gestell, das sich mit wenigen Handgriffen von einem Sofa in ein Doppelbett verwandeln lässt und den Raum Ihres Wohn- oder Schlafzimmers optimiert. Wird mit zwei Schaumstoff-Matratzen geliefert, die entworfen wurden, um Unterstützung und Komfort während der Nachtruhe und des täglichen Gebrauchs zu bieten. Bezogen mit weichem Samt auf einem soliden Holz- und Metallrahmen, sorgt für Stabilität und ein angenehmes Handgefühl. Modernes Design mit klaren Linien und minimalistischem Look, lässt sich leicht in verschiedene Einrichtungsstile integrieren und verleiht ihm einen modernen Touch. Ein Lattenrost aus Sperrholz ist im Lieferumfang enthalten und sorgt für eine belüftete Liegefläche und eine gleichmäßige Unterstützung der Matratzen. Farbe:Dunkelgrau521,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schwarz, Stefan: Als Männer noch nicht in Betten starbenAls Männer noch nicht in Betten starben , Deutsche Heldensagen , Kabel, Kabelbäume, & Steckverbinder > Elektro- & Hybridautoteile , Erscheinungsjahr: 20181023, Produktform: Leinen, Autoren: Schwarz, Stefan, Illustrator: Székessy, Tanja, Seitenzahl/Blattzahl: 447, Abbildungen: Zahlr. s/w Ill., Keyword: Dietrich von Bern; Erzählgut; Heldensagen; Kriemhild; Nachdichtung; Nibelungenlied; Nibelungensage; Rheingold; Sagenhelden; Schatz der Nibelungen; Sigfried, Fachschema: Sage~Volkssage~Mittelalter, Fachkategorie: Mythen und Legenden (fiktional)~Belletristik: Humor, Zeitraum: 1000 bis 1500 nach Christus, Thema: Lachen, Warengruppe: HC/Belletristik/Märchen/Sagen/Legenden, Fachkategorie: Sagen & Epen, Thema: Eintauchen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rowohlt Berlin, Verlag: Rowohlt Berlin, Verlag: Rowohlt Berlin, Länge: 196, Breite: 128, Höhe: 37, Gewicht: 456, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0010, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 178333020,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hat ein Boxspring Bett einen Lattenrost?
Ja, ein Boxspring Bett hat einen Lattenrost. Der Lattenrost ist ein wichtiger Bestandteil des Boxspring Bettes und sorgt für eine gleichmäßige Gewichtsverteilung und Unterstützung des Körpers. Der Lattenrost befindet sich in der Boxspring-Unterkonstruktion, die zusammen mit der Federkernmatratze für den typischen Komfort eines Boxspring Bettes sorgt. Ohne den Lattenrost würde das Boxspring Bett nicht die gleiche Stabilität und Unterstützung bieten. Insgesamt arbeiten alle Komponenten des Boxspring Bettes zusammen, um einen erholsamen Schlaf zu gewährleisten. **
-
Was sind King Koil Boxspring-Matratzen?
King Koil Boxspring-Matratzen sind hochwertige Matratzen, die speziell für Boxspringbetten entwickelt wurden. Sie bestehen aus mehreren Schichten, darunter eine Federkernmatratze, eine Komfortschicht und eine Polsterschicht. Diese Kombination sorgt für eine optimale Unterstützung des Körpers und einen hohen Schlafkomfort. King Koil ist eine renommierte Marke für Matratzen und steht für Qualität und Langlebigkeit. **
-
Kann man Boxspring Matratze auf Lattenrost legen?
Ja, grundsätzlich kann man eine Boxspring Matratze auf einem Lattenrost verwenden. Allerdings ist es wichtig, dass der Lattenrost für den Einsatz mit einer Boxspring Matratze geeignet ist. Ein Lattenrost mit zu großen Abständen zwischen den Latten kann dazu führen, dass die Matratze nicht ausreichend unterstützt wird. Es empfiehlt sich daher, einen Lattenrost mit engen Lattenabständen zu verwenden, um eine gleichmäßige Unterstützung der Matratze zu gewährleisten. Es ist auch ratsam, sich vor dem Kauf zu informieren, ob der Hersteller der Boxspring Matratze spezifische Empfehlungen für die Verwendung auf einem Lattenrost gibt. **
-
Was ist Phishing auf Vinted? - Was ist Phishing auf Vinted?
Phishing auf Vinted ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder andere sensible Daten von Vinted-Nutzern zu stehlen. Dies geschieht oft durch gefälschte E-Mails oder Nachrichten, die vorgeben, von Vinted zu stammen und die Nutzer dazu auffordern, auf betrügerische Links zu klicken oder ihre Daten preiszugeben. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen preiszugeben, um sich vor Phishing auf Vinted zu schützen. **
Ähnliche Suchbegriffe für Phishing
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
KTHLBRH Ausziehbares Schlafsofa Dunkelgrau Samt 2 Matratzen Struktur aus Holz und Metall, Lattenrost, 229 x 212,5 cm, Wohnzimmer SchlafzimmerKTHLBRH Ausziehbares Schlafsofa Dunkelgrau Samt 2 Matratzen Struktur aus Holz und Metall, Lattenrost, 229 x 212,5 cm, Wohnzimmer Schlafzimmer. 1 Stück 2 Stück 3 4 5 Farbe:Hellgrau-b507,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **
-
Phishing oder echt?
Um herauszufinden, ob eine E-Mail oder Nachricht echt oder ein Phishing-Versuch ist, sollte man aufmerksam auf bestimmte Merkmale achten. Dazu gehört beispielsweise die Überprüfung des Absenders, der Schreibweise und Grammatik, sowie der enthaltenen Links. Bei Unsicherheit ist es ratsam, den Absender direkt zu kontaktieren oder die Website unabhängig zu besuchen, anstatt auf Links in der Nachricht zu klicken. Es ist wichtig, vorsichtig zu sein und persönliche Informationen nicht leichtfertig preiszugeben, um sich vor Betrug zu schützen. **
-
Was ist Phishing?
Phishing ist eine betrügerische Methode, bei der Cyberkriminelle versuchen, an vertrauliche Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten zu gelangen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Quellen zu stammen. Das Ziel von Phishing ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, um sie dann für betrügerische Zwecke zu nutzen. Es ist wichtig, vorsichtig zu sein und verdächtige Nachrichten oder Links nicht zu öffnen, um sich vor Phishing-Angriffen zu schützen. **
-
Was bedeutet Phishing?
Phishing bezeichnet eine Methode des Internetbetrugs, bei der Betrüger versuchen, sensible Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten von ahnungslosen Nutzern zu stehlen. Dies geschieht in der Regel durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Unternehmen oder Personen zu stammen. Das Ziel des Phishings ist es, diese Informationen für betrügerische Zwecke zu nutzen, wie zum Beispiel Identitätsdiebstahl oder finanziellen Betrug. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.